Ad-Fraud-Observatorium 2019: Der Mobile-Angriff, Click Farms und der offizielle App-Store-Skandal
2019 eroberte Werbebetrug offizielle App Stores: über 600 Mio. Fake-Downloads. Die Adprodex-Analyse zu mobilem Betrug.
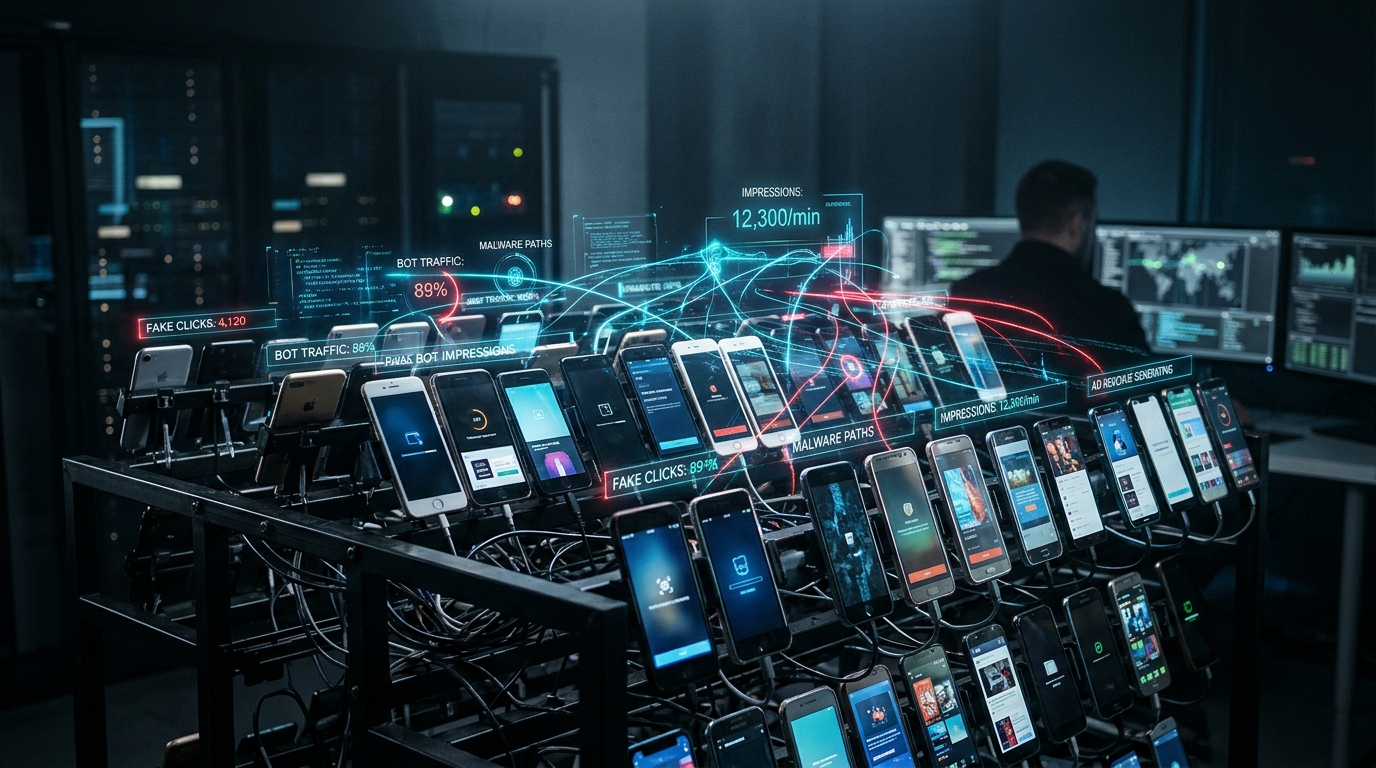
Während Online-Werbebetrug zwischen 2015 und 2017 vor allem auf Desktop-Browsern und in Rechenzentren florierte, markierte 2019 die Massenabwanderung in den mobilen Werbemarkt. Da Milliarden Verbraucher ununterbrochen auf ihre Smartphone-Displays blickten, verwandelte die Internetkriminalität private Mobiltelefone und riesige Hardware-Farmen in unsichtbare Generatoren synthetischen Traffics. Im dritten Teil des Adprodex-Geschichtsobservatoriums analysieren wir, wie bösartige Apps, Click Farms und SDK-Spoofing Werbeetats in Milliardenhöhe verbrannten – und offenlegten, dass ein mobiler Klick fast nie von einem echten Menschen stammte.
Der App-Store-Skandal: Über 600 Millionen infizierte Downloads
Die beunruhigendste Erkenntnis des Jahres 2019 war, dass diese Betrugsmuster nicht über illegale Websites verbreitet wurden, sondern direkt über den Google Play Store und den Apple App Store – offiziell geprüft und genehmigt. Gemeinsame Recherchen internationaler Medien wie BuzzFeed News und Cybersicherheitsunternehmen wie Check Point und Kochava deckten drastische Fälle auf. Ein bekanntes Beispiel war der Entwickler DO Global (an dem der chinesische Konzern Baidu beteiligt war): Rund 100 harmlose Alltags-Apps mit über 600 Millionen Downloads enthielten Schadcode, der ohne Wissen von Nutzern und Werbekunden pausenlos Fake-Klicks generierte.
Das Trojanische Pferd: Wie Apps die Kontrollen von Google und Apple täuschten
Wie konnten Tech-Konzerne solche Schadsoftware durchwinken? Der Trick war denkbar raffiniert: Bei der Prüfung durch die Store-Systeme war die App völlig sauber und richtlinienkonform. Erst nach der Installation auf dem Smartphone des Nutzers lud die Anwendung Befehle von externen Servern nach oder aktivierte versteckte Werbe-SDKs. Der Betrug startete zeitverzögert, meist bei ausgeschaltetem Bildschirm und während des Ladevorgangs: Die Smartphones riefen im Hintergrund unsichtbare Werbevideos ab, verbrauchten Datenvolumen und Akku und kassierten Werbegelder auf Kosten der Werbetreibenden.
Vom Code zur Klick-Fabrik: Physische Click Farms
Neben Software-Malware brachte 2019 die weltweite Existenz industrieller Click Farms ans Licht: ganze Lagerhallen, in denen Hunderttausende echte Smartphones an Gestellen montiert und von zentraler Automatisierungssoftware gesteuert wurden. Diese Klick-Farmen wurden vermietet, um App-Rankings künstlich aufzublähen, Installationszahlen zu fälschen (App Install Fraud) und menschliches Nutzungsverhalten nachzuahmen. Für Werbenetzwerke stammte der Datenverkehr von echten physischen Geräten mit gültigen IDs, wodurch Standardfilter vollkommen versagten.
Der Zusammenbruch der mobilen Attribution: Click Injection und Flooding
Die historischen Daten unseres Observatoriums zeigen, wie kriminelle Netzwerke 2019 gezielt Attributionsmodelle manipulierten – also die Systeme, die festlegen, wer für eine Conversion bezahlt wird. Durch Click Injection (Einschleusen eines gefälschten Klicks Millisekunden vor dem Abschluss einer echten App-Installation) und Click Flooding (massenhaftes Versenden von Pseudoklicks auf gut Glück) wurden Milliarden an Performance-Budgets abgezweigt und Bot-Betreiber statt echter Werbepartner belohnt.
Die Lehre für heute: Offene mobile Werbung bleibt ein Fass ohne Boden
Die Ereignisse von 2019 sind der Schlüssel zum Verständnis der heutigen Werbewelt. Wer sein Unternehmen über offene mobile Werbenetzwerke oder In-App-Banner vermarktet, ist denselben strukturellen Schwachstellen ausgesetzt – heute weiter verschärft durch künstliche Intelligenz. Wer den Kampagnenerfolg an reinen Online-Klicks misst, nimmt einen ständigen Kapitalverlust an intransparente Netzwerke in Kauf.
Die radikale Antwort von Adprodex: Das geschlossene Ökosystem
Die Technologie von Adprodex und der Tyche-App wurde gezielt als Gegenentwurf zu den Fehlern des mobilen Programmatic Advertising entwickelt. Wir haben Werbe-SDKs von Drittanbietern und Banner komplett eliminiert. Die Aufmerksamkeit der Nutzer wird zu 100% auf unmanipulierbare 12-Sekunden-Videospots gelenkt, geschützt durch strikte Anti-Bot-Verfahren mit OTP. Der geschaffene Mehrwert misst sich nicht an Geisterklicks, sondern am physischen Erscheinen verifizierter Kunden im Geschäft vor Ort per PIN-Code. Nur wer Werbung an reale Kontakte bindet, schließt Betrug dauerhaft aus.
Möchten Sie Ihr Unternehmen vor mobilem Werbebetrug schützen?
Schluss mit Zahlungen für unsichtbare Klicks und Hintergrund-Impressions. Setzen Sie auf nachweisbare Kundenfrequenz mit dem geschlossenen Ökosystem von Adprodex.