Observatorio Adprodex: 2015, el Año Cero del Fraude Publicitario y el ascenso de Methbot
Descubre cómo en 2015 la operación Methbot transformó los clics falsos en una industria multimillonaria a expensas de los presupuestos publicitarios.
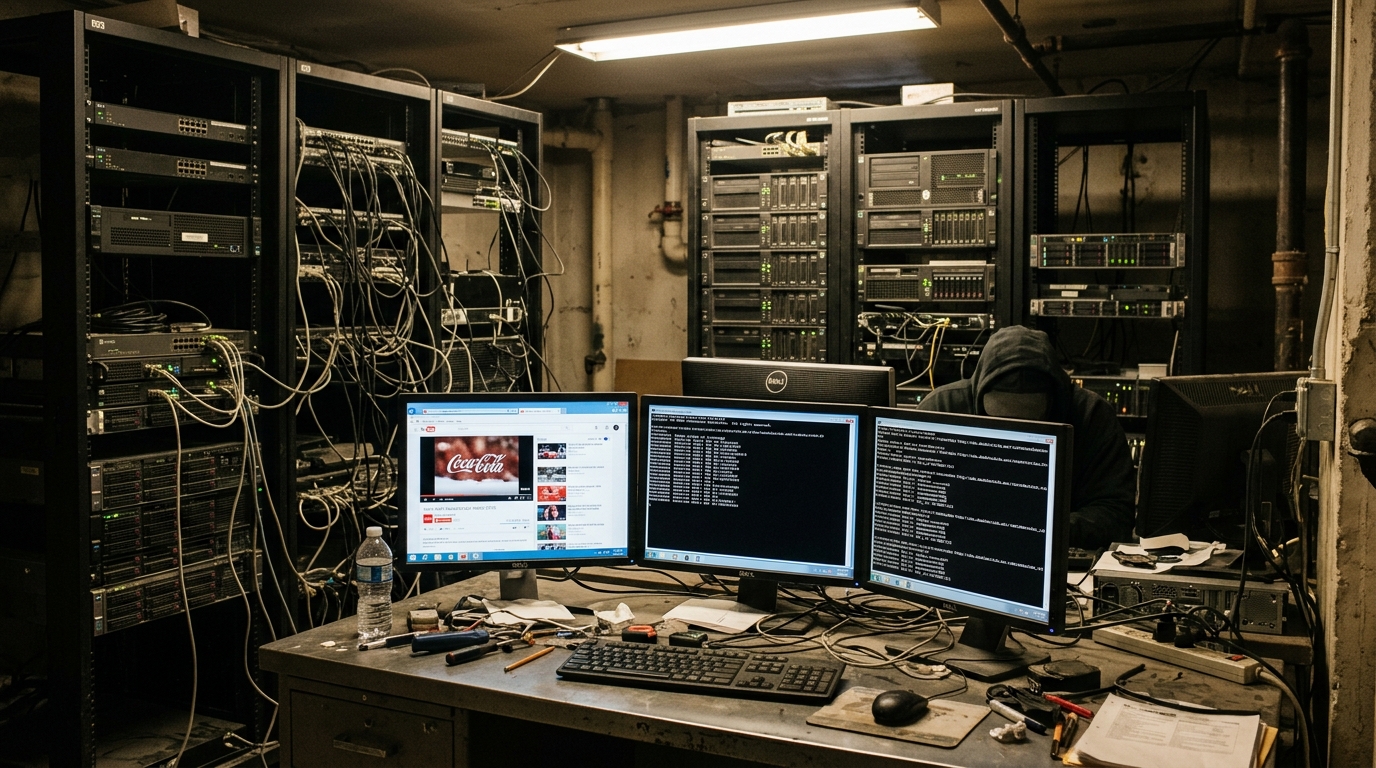
Se tiende a pensar que el fraude publicitario digital es un subproducto reciente de la Inteligencia Artificial. Los datos de nuestro Observatorio demuestran exactamente lo contrario. El año 2015 representa históricamente el "Año Cero" del Fraude Publicitario: el momento exacto en que los ciberdelincuentes se dieron cuenta de que simular clics humanos era infinitamente más fácil, seguro y rentable que hackear cuentas bancarias.
La Génesis de Methbot: la primera estafa a escala industrial
En 2015, el mercado de la publicidad digital sufrió su primer ataque global devastador, orquestado por un grupo conocido como "AFK13". Esta operación recibió el nombre de Methbot. Hasta entonces, los bots eran pequeños scripts rudimentarios que se bloqueaban fácilmente. Methbot cambió las reglas del juego: los criminales alquilaron centros de datos enteros en Estados Unidos y Europa, llenándolos de servidores programados exclusivamente para "ver" anuncios de vídeo.
Cómo se robaban los presupuestos de las empresas
La arquitectura de la estafa era terriblemente brillante. Los servidores de Methbot no se limitaban a recargar páginas web. Simulaban por completo el comportamiento humano: movían el cursor del ratón, realizaban inicios de sesión falsos en las redes sociales para obtener "cookies" creíbles y reproducían anuncios de vídeo pausando y reiniciando la reproducción. Las plataformas de análisis (incluidos los gigantes web) interpretaban esas interacciones como tráfico humano altamente perfilado.
Las cifras del desastre (2015-2016)
En su punto álgido, la infraestructura Methbot generaba hasta 300 millones de visualizaciones de vídeo falsas al día. Este mecanismo lograba drenar entre 3 y 5 millones de dólares de los presupuestos de los anunciantes cada 24 horas. Las empresas, desde multinacionales hasta pymes locales que dependían de la publicidad programática, estaban pagando a precio de oro por "clientes potenciales" que en realidad eran solo racks de servidores en un sótano.
El cambio de paradigma en la criminalidad digital
El informe de 2015 de nuestro Observatorio destaca una lección crucial: robar datos de tarjetas de crédito conlleva investigaciones federales inmediatas y riesgos altísimos. Sin embargo, fingir ser un usuario que ve un anuncio por unos pocos céntimos por clic pasa desapercibido. Methbot abrió la Caja de Pandora, demostrando a los sindicatos criminales que la industria de la publicidad digital era una caja fuerte abierta sin las protecciones adecuadas.
La ilusión de las viejas métricas
El año 2015 marcó el fin de la inocencia para el Web Marketing. A partir de ese momento, métricas como "Visualizaciones", "Impresiones" y "Click-Through Rate (CTR)" perdieron su valor absoluto. Los inversores y las empresas empezaron a darse cuenta de que un excelente informe digital podía esconder un Retorno de la Inversión (ROI) igual a cero, simplemente porque al otro lado de la pantalla no había ningún ser humano de carne y hueso viendo el anuncio.
Protege tu Presupuesto: pásate al ecosistema cerrado
Los bots han evolucionado desde 2015, pero la respuesta definitiva existe. Adprodex garantiza la eliminación total del fraude web gracias a la validación física del premio directamente dentro de tu empresa. Paga solo por clientes reales.