Observatoire Ad Fraud 2019 : L'assaut du Mobile, les Fermes à Clics et le scandale des Apps officielles
En 2019, la fraude publicitaire a infiltré les stores officiels avec 600M de téléchargements. L'analyse de l'Observatoire Adprodex.
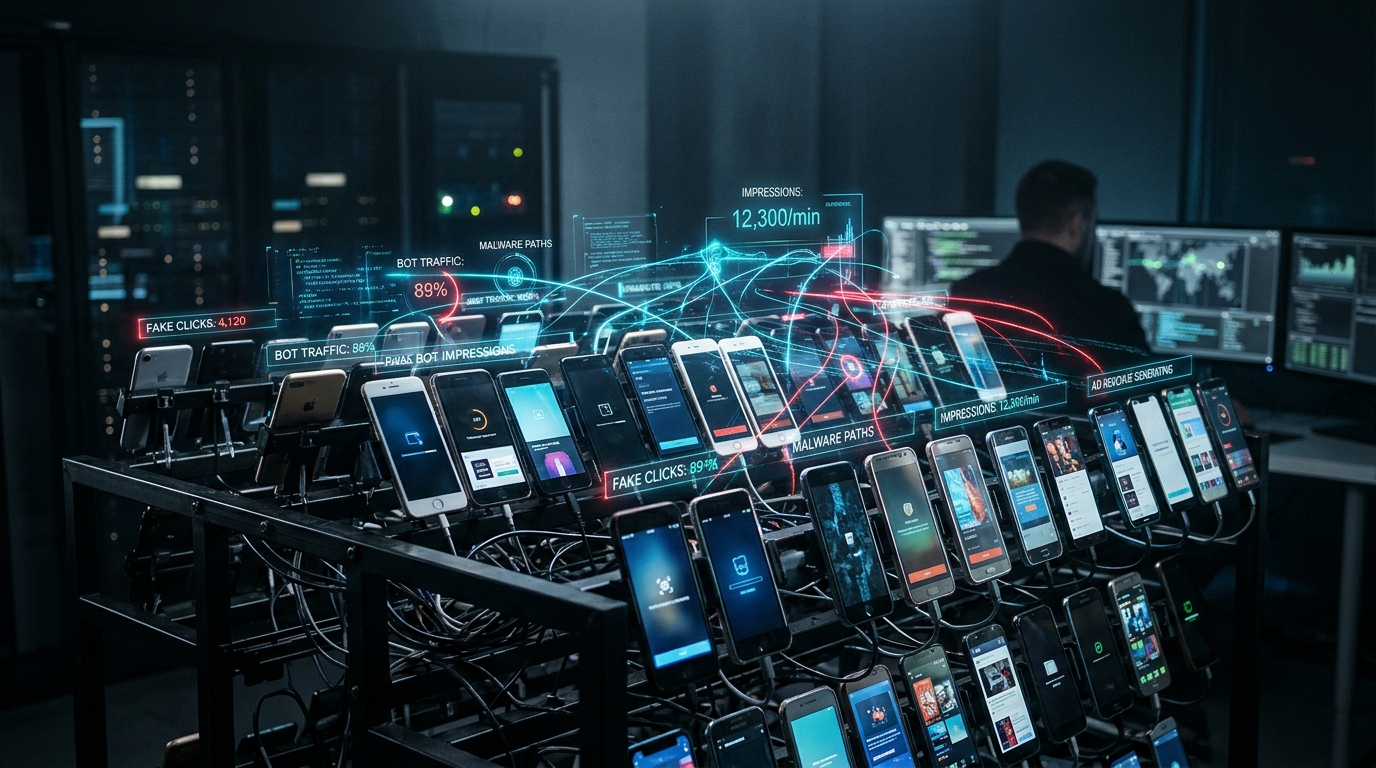
Alors qu'entre 2015 et 2017 la fraude publicitaire se concentrait essentiellement sur les navigateurs web et les serveurs informatiques, 2019 a marqué le basculement massif vers la publicité mobile. Avec des milliards d'utilisateurs rivés sur leurs smartphones, les réseaux criminels ont transformé les téléphones personnels et d'immenses parcs matériels en générateurs invisibles de faux trafic. Dans ce troisième volet de l'Observatoire Historique Adprodex, nous analysons comment la prolifération des applications malveillantes, des fermes à clics et de la falsification de SDK a siphonné des milliards aux entreprises, révélant qu'un clic sur smartphone ne correspondait presque jamais à une action humaine.
Le scandale des Stores officiels : plus de 600 millions d'installations compromises
La réalité la plus troublante de 2019 réside dans le fait que ces fraudes n'empruntaient pas des canaux clandestins, mais sévissaient au cœur même des boutiques officielles Google Play et Apple App Store, dûment contrôlées et validées par leurs systèmes de sécurité. Des enquêtes menées par BuzzFeed News et des acteurs majeurs de la cybersécurité comme Check Point et Kochava ont mis au jour des opérations colossales, à l'image du développeur DO Global (filiale du géant chinois Baidu) : près d'une centaine d'applications d'usage courant, totalisant plus de 600 millions de téléchargements, dissimulaient des lignes de code programmées pour déclencher des clics fictifs continus.
Le cheval de Troie : comment les applications bernent les contrôles de Google et Apple
Comment les géants de la tech ont-ils pu laisser proliférer de tels logiciels ? Le procédé s'avérait redoutablement efficace : lors de la phase de révision initiale, l'application se montrait parfaitement saine et respectait les protocoles. Ce n'est qu'une fois installée sur le smartphone de l'utilisateur qu'elle recevait des instructions à distance ou activait des modules publicitaires cachés. L'activité frauduleuse se déclenchait avec un temps de latence, principalement lorsque le téléphone était verrouillé et en charge : l'appareil chargeait des vidéos et des bannières invisibles en tâche de fond, consommant batterie et données mobiles pour percevoir des revenus publicitaires indus.
Du code informatique aux entrepôts physiques : les Fermes à Clics
Parallèlement aux logiciels malveillants, l'année 2019 a dévoilé au grand public l'ampleur industrielle des fermes à clics : des entrepôts entiers équipés de centaines de milliers de vrais smartphones fixés sur des structures métalliques, pilotés par des logiciels automatisés. Ces fermes étaient louées pour gonfler artificiellement la popularité d'applications, simuler des installations (app install fraud) et reproduire des parcours de navigation humaine. Pour les régies publicitaires, le trafic émanait d'appareils physiques réels, rendant les filtres de sécurité conventionnels inopérants.
L'effondrement de l'attribution mobile : Click Injection et Flooding
Les données historiques analysées par notre Observatoire montrent comment les réseaux illicites ont détourné les systèmes d'attribution qui déterminent le versement des rémunérations marketing. Grâce à l'injection de clics (l'envoi d'un faux clic une fraction de seconde avant une installation réelle) et au flooding (l'émission massive de millions de clics fantômes), des réseaux ont capté des milliards d'euros destinés au marketing à la performance, rémunérant des serveurs automatisés au détriment de créateurs de contenu légitimes.
Le constat actuel : le mobile ouvert demeure un gouffre financier
Revisiter l'année 2019 est capital pour appréhender le marché publicitaire contemporain. Toute entreprise qui investit aujourd'hui sur des bannières in-app sur réseaux ouverts s'expose aux mêmes dérives systémiques, aujourd'hui amplifiées par l'intelligence artificielle. Juger de l'efficacité d'une campagne sur de simples métriques logicielles expose les annonceurs à une déperdition constante au profit d'intermédiaires peu scrupuleux.
La réponse concrète d'Adprodex : verrouiller l'écosystème
L'architecture d'Adprodex et de l'App Tyche a été spécialement pensée en rupture avec le modèle défaillant du display mobile. Nous avons banni l'intégration de SDK publicitaires tiers et les bannières intempestives. L'attention de l'utilisateur est canalisée à 100% sur des spots vidéo de 12 secondes non falsifiables, protégés par des protocoles d'authentification OTP. La valeur créée ne s'évalue pas en téléchargements douteux, mais par la venue physique du client en magasin certifiée par code PIN. C'est en liant l'investissement publicitaire à une rencontre réelle que l'on neutralise toute possibilité de fraude.
Prêt à prémunir votre entreprise contre la fraude mobile ?
Ne rémunérez plus des clics fantômes et des impressions générées en tâche de fond. Choisissez une visibilité sécurisée et des clients réels grâce à la plateforme certifiée d'Adprodex.