Osservatorio Ad Fraud 2019: l'assalto al Mobile, le Click Farm e lo scandalo delle App ufficiali
Nel 2019 le frodi invadono gli store ufficiali: oltre 600 milioni di download infetti. L'analisi dell'Osservatorio Adprodex sul mobile fraud.
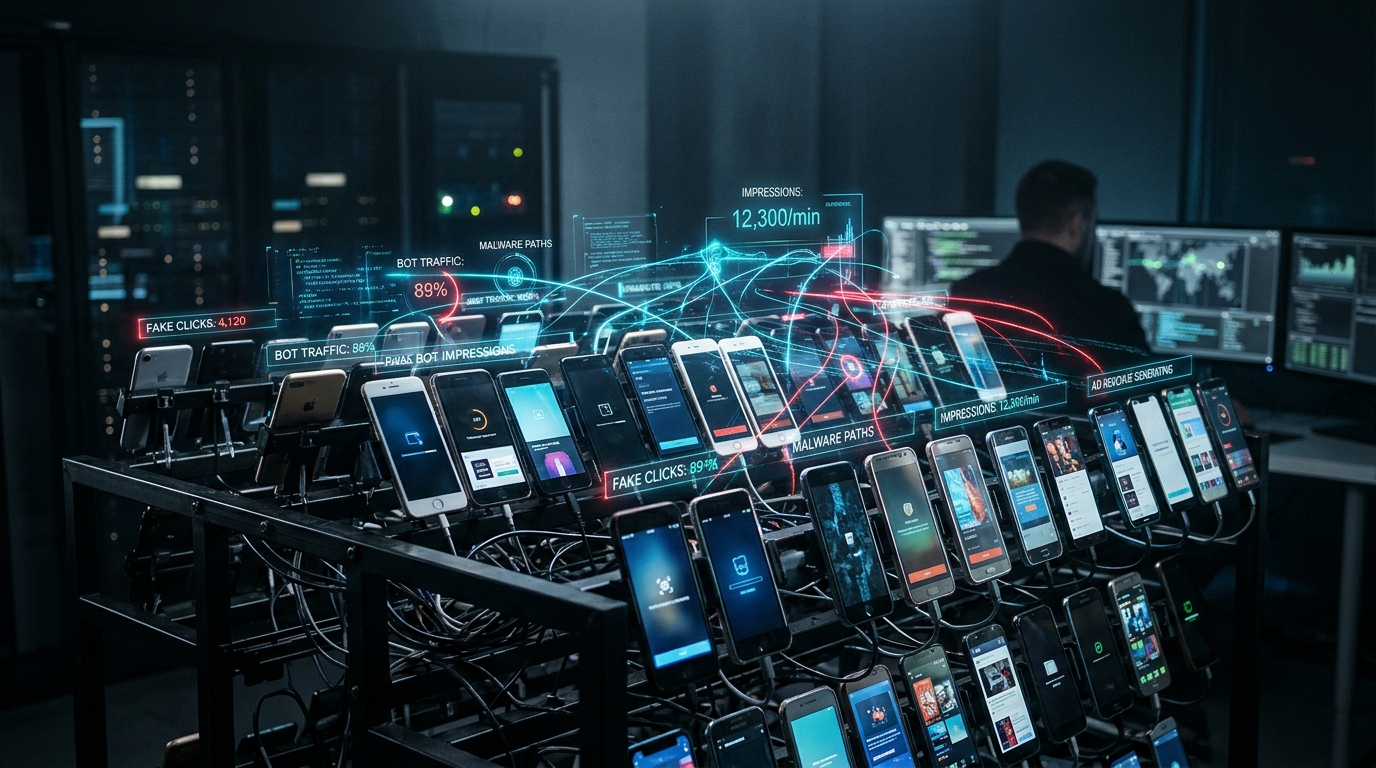
Se tra il 2015 e il 2017 le frodi pubblicitarie prosperavano principalmente sui browser desktop e nei datacenter, il 2019 ha segnato la migrazione di massa verso il mobile advertising. Con miliardi di consumatori incollati agli schermi dei propri smartphone, l'ecosistema criminale ha trasformato i telefoni personali e sterminate farm hardware in generatori invisibili di finto traffico. Nel terzo capitolo dell'Osservatorio Storico Adprodex analizziamo come l'esplosione delle app malevole, delle click farm e dell'SDK spoofing abbia prosciugato miliardi di budget alle aziende, svelando che un clic registrato su smartphone non coincideva quasi mai con un dito umano.
Lo scandalo degli Store ufficiali: oltre 600 milioni di download infetti
Il dato più allarmante emerso nel 2019 è che queste frodi non avvenivano tramite siti pirata o canali clandestini, ma direttamente all'interno degli store ufficiali Google Play e Apple App Store, regolarmente autorizzate e verificate dai sistemi di sicurezza. Inchieste congiunte condotte da testate internazionali come BuzzFeed News e giganti della cybersecurity come Check Point e Kochava portarono alla luce casi clamorosi, come quello dello sviluppatore DO Global (partecipato dal colosso cinese Baidu): quasi 100 applicazioni ordinarie, che avevano totalizzato oltre 600 milioni di download complessivi, contenevano codice programmato per generare clic fraudolenti a insaputa degli utenti e degli inserzionisti.
Il cavallo di Troia: come le app ingannavano i controlli di Google ed Apple
Come potevano colossi della Silicon Valley approvare software infetto? Il meccanismo era diabolico nella sua semplicità: al momento dell'invio per la revisione negli store, l'applicazione risultava completamente pulita e rispettava ogni linea guida. Solo dopo essere stata scaricata sullo smartphone dell'utente, l'app riceveva istruzioni da server remoti o attivava moduli malevoli nascosti negli SDK pubblicitari. Il malware entrava in azione a scoppio ritardato, spesso a schermo spento e mentre il dispositivo era sotto carica: i telefoni caricavano continuamente annunci e video invisibili in background, consumando batteria e dati mobili per intascare compensi pubblicitari a spese dei budget aziendali.
Dalle righe di codice alle stanze dei bot: le Click Farm fisiche
Accanto alle infezioni via software, il 2019 è stato l'anno in cui il grande pubblico ha scoperto l'esistenza su vasta scala delle cosiddette click farm: interi capannoni industriali allestiti con centinaia di migliaia di smartphone reali collegati a rack metallici, controllati da software di automazione centrale. Queste fattorie del clic venivano noleggiate per gonfiare artificialmente il ranking delle app, falsificare le metriche di installazione ed emulare percorsi di navigazione complessi. Per le piattaforme pubblicitarie tradizionali, il traffico proveniva da dispositivi fisici reali con ID univoci, rendendo i filtri convenzionali del tutto inefficaci.
Il collasso dell'attribuzione mobile: Click Injection e Flooding
I dati aggregati analizzati dal nostro Osservatorio mostrano come nel 2019 le tecniche criminali abbiano preso di mira i meccanismi di attribuzione, ovvero i sistemi che stabiliscono quale canale meriti il pagamento per un'avvenuta conversione. Attraverso il click injection (l'iniezione di un clic fasullo una frazione di secondo prima che un utente installi un'app) e il click flooding (l'invio a raffica di milioni di clic fittizi nella speranza di intercettare casualmente un'installazione reale), le reti fraudolente si sono appropriate di miliardi di euro destinati al marketing di performance, premiando botnet invece che canali promozionali autentici.
La consapevolezza odierna: il mobile aperto resta una voragine
Ripensare allo scenario del 2019 è indispensabile per comprendere lo stato attuale dell'advertising. Chiunque promuova oggi la propria attività su circuiti aperti di mobile display o in-app banner eredita le medesime vulnerabilità strutturali, oggi ulteriormente potenziate da algoritmi predittivi. Misurare il successo di una campagna attraverso le metriche fornite dai contatori virtuali espone le aziende a una dispersione cronica del proprio capitale verso intermediari compiacenti o reti malevole.
La risposta radicale di Adprodex: chiudere l'ecosistema
L'architettura proprietaria di Adprodex e dell'App Tyche è stata concepita esattamente come antitesi al modello fallimentare del programmatic mobile. Abbiamo eliminato alla radice gli SDK pubblicitari di terze parti e i banner a comparsa. L'attenzione dell'utente è focalizzata al 100% su video spot di 12 secondi non manipolabili, protetti da stringenti sistemi anti-bot con OTP. Soprattutto, il valore generato non si misura in clic virtuali o download fantasma, ma nella presenza fisica del consumatore nel punto vendita locale attraverso la validazione con PIN. Solo ancorando la pubblicità al contatto umano reale si rende impossibile qualsiasi frode tecnologica.
Vuoi proteggere la tua azienda dalle frodi del mobile marketing?
Smetti di pagare per clic fantasma e impression generate in background. Scopri la trasparenza totale e l'efficacia garantita dell'ecosistema chiuso di Adprodex.